
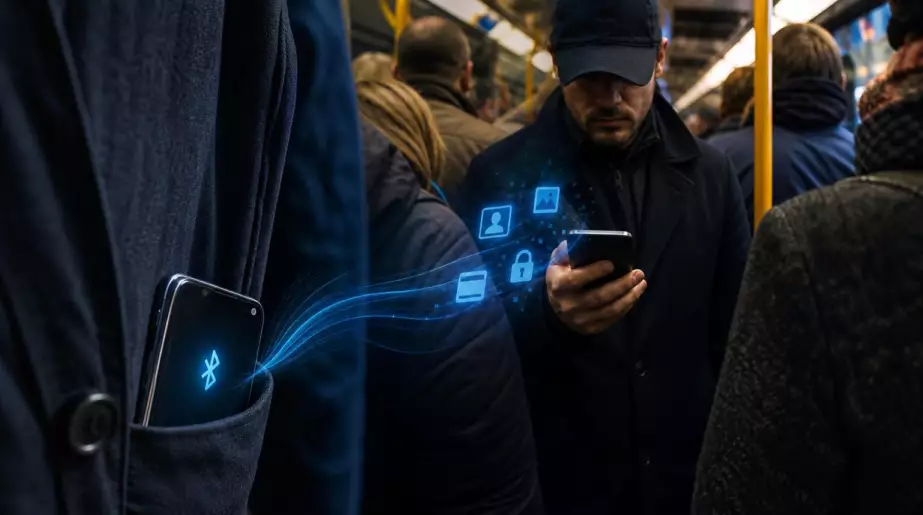
- La fonction Bluetooth, laissée active par habitude, peut permettre à un pirate situé à proximité de récupérer des données personnelles, des codes ou des informations pour faciliter d’autres fraudes.
- Le risque augmente particulièrement dans les lieux bondés (gares, transports, aéroports) où un escroc peut scanner les appareils détectables et exploiter une faille de sécurité.
- Pour se protéger, il faut désactiver le Bluetooth inutilisé, vérifier les paramètres de visibilité, refuser les connexions inconnues, supprimer les anciens appareils appairés et maintenir à jour le système et les applications.
Concrètement en France
- En France, les transports bondés et les gares sont justement les lieux où la vigilance numérique est la plus utile, car une tentative de connexion Bluetooth suppose que l’auteur se trouve à quelques mètres de vous.
- Le réflexe recommandé reste simple et gratuit : désactiver le Bluetooth quand il ne sert pas, refuser les demandes d’appairage inconnues et installer les mises à jour du téléphone.
- En cas de fraude bancaire constatée, il faut prévenir sa banque au plus vite et faire opposition, puis envisager un signalement aux services de police ou de gendarmerie.
- Des dispositifs publics d’aide aux victimes d’actes de cybermalveillance existent en France et peuvent orienter les particuliers dans leurs démarches.
Les repères
- Le Bluetooth laissé actif et détectable permet aux pirates d’accéder à proximité aux données personnelles, codes et informations sensibles stockées sur le téléphone
- 95 % des personnes âgées d’au moins 15 ans possèdent un téléphone selon l’Insee (données 2021), ce qui en fait une cible privilégiée pour les escrocs
- Les risques augmentent dans les lieux bondés : gare, train, aéroport, centre commercial, salle d’attente ou terrasse, où le pirate peut rester à proximité de sa cible
- Les gestes de sécurité essentiels : désactiver le Bluetooth quand il ne sert pas, contrôler le paramètre de visibilité, refuser les demandes de connexion inconnues et installer les mises à jour du fabricant
- Une intrusion par Bluetooth ne vide pas automatiquement un compte bancaire, car les applications financières disposent de plusieurs protections, mais elle peut être le point de départ d’un enchaînement frauduleux
- 2021 : Selon l’Insee, 95 % des personnes âgées d’au moins 15 ans déclarent posséder un téléphone
Une fonction pratique, souvent laissée active par habitude, peut offrir une porte d’entrée aux escrocs à proximité.
Écouteurs sans fil, montre connectée, voiture, enceinte portable : le Bluetooth accompagne désormais une grande partie des gestes du quotidien. Cette technologie rend de vrais services, mais elle mérite quelques précautions. Lorsqu’un téléphone reste détectable et insuffisamment protégé, un individu malveillant peut tenter d’exploiter une faille ou de provoquer une connexion frauduleuse. À la clé, il peut chercher des données personnelles, des codes ou des informations capables de faciliter d’autres fraudes.
Une cible discrète dans la poche de millions de Français
Le téléphone est devenu le centre de la vie numérique. Il contient les contacts, les messages, les photographies, les documents professionnels et, parfois, l’accès direct aux applications bancaires. Selon les données de l’Insee portant sur 2021, 95 % des personnes âgées d’au moins 15 ans déclarent posséder un téléphone.
Ce vaste équipement attire logiquement les délinquants. Ils ne cherchent pas toujours à prendre le contrôle total d’un appareil. Une information récupérée, un code intercepté ou un contact usurpé peut suffire à lancer une escroquerie plus large.
Un téléphone laissé visible par Bluetooth ne se fait pas forcément pirater. Il devient en revanche plus facile à repérer et à cibler dans certains contextes.
Le risque augmente dans les lieux bondés : gare, train, aéroport, centre commercial, salle d’attente ou terrasse. L’auteur de la tentative doit généralement rester à proximité de sa cible. Il peut alors scanner les appareils accessibles autour de lui et essayer de tirer parti d’un défaut de sécurité connu.
Le réglage à vérifier sans attendre
Le premier geste consiste à couper le Bluetooth lorsqu’il ne sert pas. Beaucoup de personnes le laissent activé en permanence pour éviter de reconnecter leurs écouteurs ou leur montre. Cette habitude n’est pas toujours dangereuse, surtout sur un appareil récent et correctement mis à jour, mais elle élargit inutilement la surface d’exposition.
Il faut aussi contrôler le paramètre de visibilité. Sur certains téléphones, l’appareil peut être repérable par d’autres équipements à proximité, notamment pendant une phase d’appairage. L’idéal consiste à n’autoriser la détection que lorsque l’on souhaite réellement associer un nouvel accessoire.
- Coupez le Bluetooth après avoir utilisé des écouteurs, une enceinte ou votre véhicule.
- Évitez de rendre votre téléphone visible en permanence aux appareils voisins.
- Refusez toute demande de connexion dont vous ne connaissez pas l’origine.
- Supprimez les anciens appareils associés que vous n’utilisez plus.
- Installez les mises à jour proposées par le fabricant du téléphone.
Attention aux demandes de connexion inattendues
Une notification d’association peut apparaître avec un nom vague, une suite de chiffres ou une marque inconnue. Dans le doute, mieux vaut refuser. Accepter une demande sans savoir quel appareil se trouve derrière revient à ouvrir une discussion numérique avec un inconnu.
Les escrocs jouent aussi sur la précipitation. Une personne peut croire qu’elle connecte ses écouteurs alors qu’elle valide une demande provenant d’un autre appareil situé à quelques mètres. Prendre deux secondes pour vérifier le nom de l’équipement évite bien des erreurs.
Comment une intrusion peut mener à une fraude bancaire
Le scénario le plus redouté reste le vol d’argent. Dans la pratique, une attaque par Bluetooth ne vide pas automatiquement un compte bancaire en quelques minutes. Les applications financières disposent de plusieurs protections : code secret, reconnaissance biométrique, validation sur l’appareil ou confirmation d’une opération.
Le danger peut venir d’un enchaînement. Un pirate qui obtient des données personnelles peut tenter de se faire passer pour sa victime. Il peut envoyer un message crédible à ses proches, préparer une tentative d’hameçonnage ou chercher à récupérer des identifiants. Si la personne répond ensuite à un faux message bancaire ou donne un code de validation, l’escroquerie prend une tout autre dimension.
La connexion sans fil peut constituer le début d’une attaque, pas nécessairement son aboutissement. Les fraudeurs cherchent surtout les informations qui leur permettront de manipuler leur victime.
Les utilisateurs doivent donc se méfier de tout appel, message ou courriel prétendant provenir de leur banque après un incident supposé sur leur téléphone. Une banque ne demande jamais de transmettre un code de sécurité reçu par SMS, ni de valider une opération que son client n’a pas initiée.
Les mises à jour ferment des failles connues
Un téléphone ancien ou non mis à jour présente davantage de risques. Les fabricants corrigent régulièrement des défauts dans le système et dans les composants de connexion sans fil. Reporter une mise à jour pendant des semaines peut laisser une faille accessible alors qu’un correctif existe déjà.
Le bon réflexe consiste à activer les mises à jour automatiques lorsque cela est possible. Avant de les lancer, il vaut mieux connecter l’appareil à un réseau Wi-Fi fiable et vérifier que la batterie est suffisamment chargée.
Les applications doivent suivre le même rythme. Une application obsolète peut contenir une faiblesse, même si le système du téléphone est récent. Il est aussi préférable de supprimer les logiciels inutilisés, surtout ceux qui demandent de nombreux accès aux contacts, aux fichiers ou à la localisation.
Les appareils associés méritent aussi un contrôle
Le Bluetooth fonctionne grâce à l’appairage, c’est-à-dire l’autorisation donnée à deux appareils de communiquer entre eux. Au fil du temps, un téléphone peut conserver une longue liste : ancienne voiture, casque prêté, enceinte d’hôtel, montre remplacée ou appareil utilisé chez un proche.
Cette liste doit être nettoyée régulièrement. Si un équipement vous semble inconnu, supprimez-le immédiatement. Vous pourrez toujours reconnecter vos accessoires habituels avec le code demandé lors de l’association.
Un geste utile pour les adolescents
Les jeunes utilisent très tôt les téléphones et les accessoires sans fil. Selon des données citées par l’agence Heaven, neuf enfants sur dix possèdent déjà un téléphone à 12 ans. Leur expliquer le principe est plus efficace qu’une interdiction générale : ne pas accepter une connexion inconnue, ne pas transmettre de code reçu par message et demander de l’aide au moindre doute.
Un verrouillage d’écran solide complète ces précautions. Un code à six chiffres, une empreinte ou la reconnaissance faciale compliquent l’accès au contenu du téléphone en cas de perte ou de vol. L’activation de la localisation de l’appareil peut aussi aider à le retrouver ou à effacer ses données à distance.
Le Bluetooth reste un outil sûr lorsqu’il est utilisé avec discernement. Le couper entre deux utilisations, garder le téléphone à jour et rester méfiant face aux demandes inhabituelles réduisent fortement les occasions offertes aux fraudeurs.
